
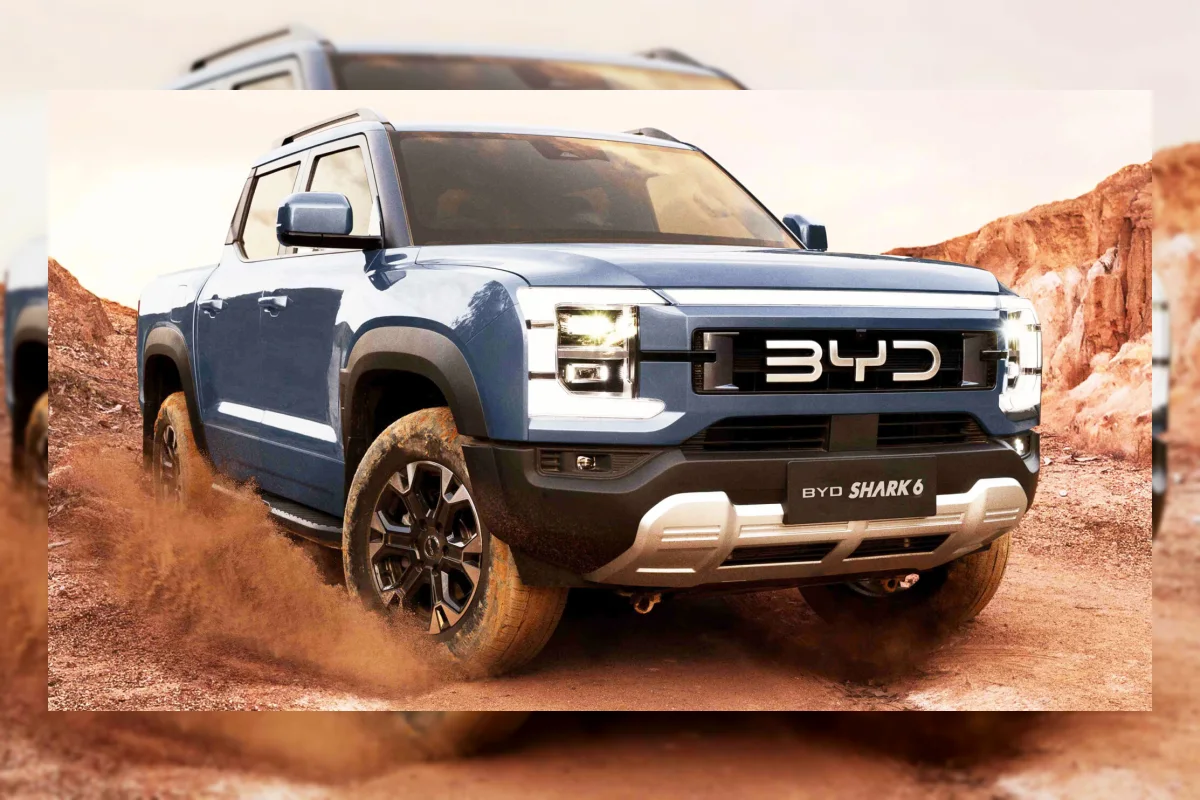
Investigasi di Australia menunjukkan hacker mudah menguasai BYD Shark 6, merekam percakapan, dan mengakses data pribadi termasuk nomor telepon PM Australia.
Sebuah dokumenter di Australia mengungkap risiko keamanan siber dari gelombang mobil listrik China yang masuk ke negara itu.
Investigasi berpusat pada dua merek, Xpeng dan BYD.
Dalam laporan tersebut, seorang insider perusahaan tanpa nama diklaim dapat memantau Xpeng G6 yang diperoleh ABC News. Informasi yang terpantau mencakup lokasi, kecepatan, okupansi kursi, hingga sudut kemudi.
Data itu dan lebih banyak lagi disebut juga dapat diakses oleh perusahaan di China. Hal ini memunculkan kekhawatiran akan potensi risiko keamanan nasional.
Australian Security Intelligence Organisation telah memperingatkan menteri dan pegawai negeri untuk tidak membicarakan hal sensitif di dalam mobil atau menghubungkan perangkat kerja.
Namun, belum ada arahan tentang mobil apa yang boleh atau tidak boleh dibeli.
Menteri Perdagangan Australia, Don Farrell, memiliki BYD Shark 6, sementara Menteri Perubahan Iklim dan Energi, Chris Bowen, mengendarai Xpeng G6.
Bahaya Peretasan
Laporan ABC menyoroti apa yang bisa dilakukan hacker.
Dan Hreszczuk, ahli keamanan siber yang mengkhususkan diri pada mobil, diberi BYD Shark 6 pikap selama dua minggu.
Setelah menemukan kerentanan, ia dapat mengakses sistem mobil dengan cukup mudah. "Akses yang kami manfaatkan bahkan tidak memiliki kata sandi," ujarnya.
Hreszczuk dapat mengunci pengemudi di dalam mobil, memainkan musik dengan keras, dan mengacak-acak wiper serta lampu saat mobil berjalan.
Namun, hal yang lebih mengerikan terjadi ketika hacker mendengarkan mikrofon interior mobil.
Ia tidak hanya bisa mendengar informasi sensitif seperti panggilan telepon, tetapi juga merekam suara jurnalis dan memotong perintah bangun Apple phone untuk diputar melalui speaker Shark.
Setelah "Hey Siri" terpicu, perintah hacker ditambahkan, dan iPhone mengungkap berbagai informasi.
Ini termasuk tanggal lahir, nomor telepon, hingga nomor kontak di buku telepon, salah satunya nomor Perdana Menteri Australia.
Haruskah Kita Khawatir?
Sudut pandang keamanan nasional telah mendorong negara lain seperti Inggris dan Polandia melarang mobil China dari situs sensitif.
Namun, belum ada bukti yang menunjukkan China meminta pabrikan mobilnya memata-matai negara lain.
Anggota parlemen Inggris mencatat tahun lalu bahwa pemerintah China memiliki hak hukum untuk mengakses data yang dikumpulkan kamera, sensor, dan radar pada kendaraan yang dibangun dengan teknologi China.
Meski demikian, apakah mobil China secara inheren tidak dapat dipercaya? Kekhawatiran keamanan otomotif bukan hal baru dan tidak terbatas pada mobil China.
Pada 2023, studi Mozilla menemukan 25 merek mobil yang diteliti mendapat label peringatan "Privacy Not Included" karena penanganan data konsumen yang buruk.
Dua merek, Nissan dan Kia, bahkan memantau "aktivitas seksual" pengemudi dan informasi tentang "kehidupan seks" pemilik.
Delapan puluh empat persen merek yang disurvei menjual data yang mereka kumpulkan ke pihak ketiga.
Ada juga banyak laporan hacker yang diduga dapat mengakses berbagai mobil, termasuk Tesla, Kia, dan Subaru.
Di era ketika setiap perangkat mengumpulkan data sebanyak mungkin, mungkin sudah saatnya semua mobil mendapat pengawasan lebih ketat terkait keamanan dan kebijakan privasi.